- הארגון שלכם רוצה להתקדם ולפתח אפליקציות ואתרים באמצעות Claude וכלי בינה מלאכותית נוספים. בדרך כלל מדובר בקוד שההתייחסות אליו היא כאל "קופסה שחורה" אשר מחלקת מערכות מידע או אבטחת מידע מסתייגת ממנה ובצדק. אז מה האיזון הנכון? כיצד מגנים על אפליקציות בעידן החדש?
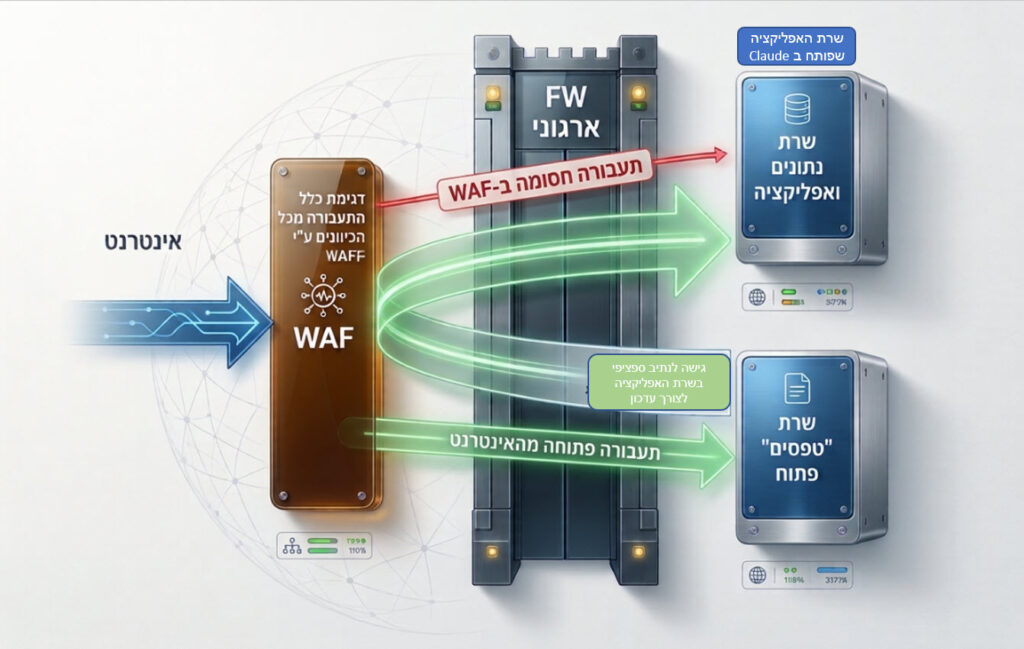
להלן מספר המלצות שלנו ב Safesite למקרה בו נרצה גישה מהעולם לשרת הנתונים לצורך העברת מידע (בלבד) ויחד עם זאת למנוע גישה אליו ע"י משתמשים לא מורשים.
1. הפתרון כולו מבוסס על תעבורה מהאינטרנט דרך ה WAF בלבד.
2. הקמת שרת האפליקציה והנתונים (להלן השרת בסיכון) אשר:- יהיה חסום לעולם.
- יהיה פתוח לכתובות ה IP של ה WAF בלבד.
- יוקם בסיגמנט רשת נפרד משלו.
- נקים שרת נוסף אשר יהיה פתוח לעולם דרך ה WAF לצורך קליטת נתונים ממשתמשים באינטרנט:
- הוא יהיה בסיגמנט רשת נפרד משרת הנתונים (השרת בסיכון)
- העברת המידע אליו תהיה דרך ה WAF אשר עליו יוגדרו חוקים המגבילים מאפייני שדות, נתיבים וכו'.
- ב WAF נפתח גישה רק לשרת אשר יקבל נתונים מהמשתמשים ברשת אל ה"שרת בסיכון" בהתאם לחוקים מוגדרים מראש לצורך העברת המידע.
ללקוחות שלנו אנו ממליצים לפנות אלינו ולהתייעץ, ביחד נבנה דוקטרינת הגנה נכונה ואשר מותאמת באופן מהודק לצרכי הארגון.